
Firewall as a Service · Recurso
VPN entre unidades (site-to-site)
Matriz, filiais, datacenter e nuvem conectados como uma única rede, com dados protegidos no caminho.
O que é
VPN entre unidades (site-to-site), sem complicação
A VPN site-to-site conecta redes inteiras entre si por meio de túneis criptografados sobre a internet. Em vez de cada colaborador abrir sua própria conexão, os firewalls das unidades estabelecem o túnel e todo o tráfego entre elas passa protegido.
O padrão mais usado é o IPsec, que garante confidencialidade, integridade e autenticação entre os pontos. Para os usuários, o efeito é simples: a filial acessa o ERP da matriz, o servidor de arquivos ou o sistema em nuvem como se estivesse na mesma rede, sem que esses sistemas fiquem publicados na internet. Com dois links por unidade e túneis de reserva, a comunicação pode continuar mesmo quando uma operadora falha.
Essa página trata da conexão entre locais. Para o acesso de colaboradores individuais fora do escritório, veja acesso remoto com VPN ou ZTNA.
Como funciona
Passo a passo
- 01
Firewall em cada ponta
Cada unidade, datacenter ou ambiente de nuvem tem um firewall ou gateway capaz de estabelecer túneis VPN.
- 02
Negociação segura
Os pontos se autenticam e combinam as chaves de criptografia. Os parâmetros precisam ser os mesmos nos dois lados.
- 03
Tráfego criptografado
Os dados entre as redes trafegam cifrados pela internet, sem exposição a quem estiver no caminho.
- 04
Regras entre unidades
O firewall controla o que cada unidade pode acessar nas outras. Estar na VPN não significa acesso livre a tudo.
- 05
Redundância
Com dois links ou túneis de reserva, a conexão pode ser mantida quando um caminho cai.
Por que importa
O que muda para a sua empresa
Dados internos fora da internet aberta
Sistemas centrais não precisam ser publicados para que as filiais os acessem. Isso reduz bastante a superfície de ataque.
Integração sem custo de link dedicado
Usar links de internet com VPN é uma alternativa a circuitos dedicados entre unidades, aproveitando a capacidade contratada das operadoras.
Operação contínua
Com alta disponibilidade e links redundantes, a queda de uma operadora não precisa interromper a comunicação entre unidades.
Política única para toda a empresa
As mesmas regras de segurança valem para todas as unidades, com gestão a partir de um ponto central.
Na prática
Situações do dia a dia
Distribuidora com matriz e filiais regionais
As filiais acessam o ERP e o servidor de arquivos da matriz por túneis IPsec. Cada filial enxerga apenas os sistemas de que precisa.
Empresa com sistemas em nuvem
Um túnel conecta a rede do escritório ao ambiente em nuvem, e os servidores da aplicação ficam acessíveis só pela rede privada.
Rede de clínicas
As unidades compartilham prontuário e agenda com a sede por VPN, com dois links por unidade para manter o atendimento se uma operadora falhar.
Na Strema
Como entregamos VPN
No Firewall as a Service, a Strema desenha a topologia das VPNs, configura os túneis e as regras entre as unidades, faz a implantação no local junto com a sua equipe e acompanha a estabilidade das conexões.
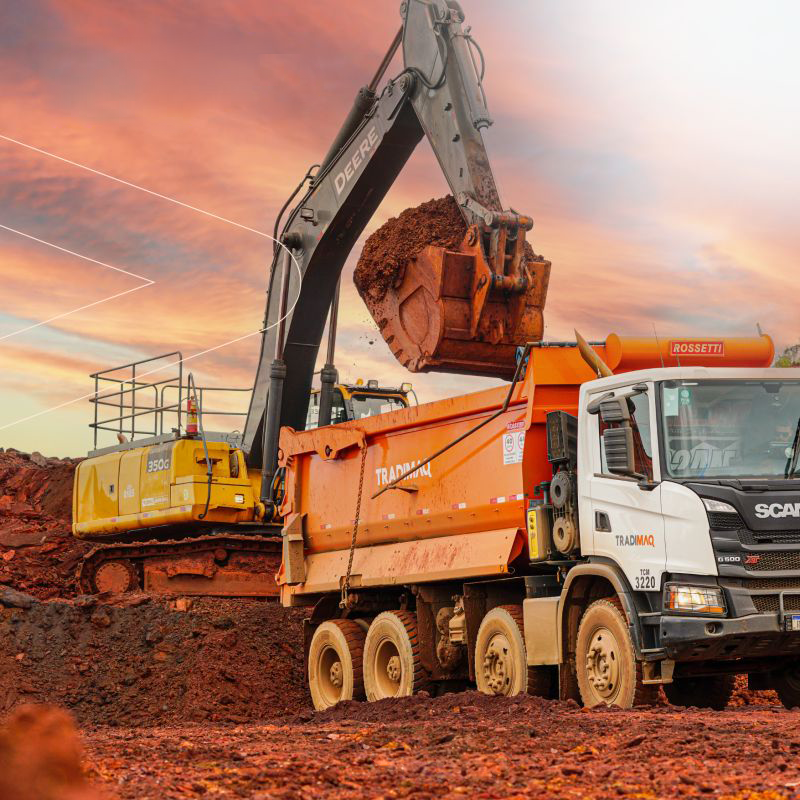
Foi o que aconteceu na Tradimaq, cliente da Strema desde 2018: o firewall como serviço integrou todas as unidades da empresa, permitindo compartilhar dados de forma segura entre as localidades sem expor as informações na internet. O projeto também trouxe melhor aproveitamento da capacidade dos links das operadoras. Leia o case completo.
Qual a diferença entre VPN site-to-site e VPN de acesso remoto?
A site-to-site liga redes inteiras, como matriz e filial, e é mantida pelos firewalls. A de acesso remoto liga um dispositivo individual à rede da empresa, normalmente com um cliente instalado no notebook.
Preciso de link dedicado entre as unidades?
Não necessariamente. A VPN funciona sobre links de internet comuns. O desempenho depende da qualidade e da capacidade desses links, que são avaliados no projeto.
Dá para conectar a rede da empresa à nuvem?
Sim. Os principais provedores de nuvem oferecem gateways de VPN IPsec que se conectam ao firewall da empresa.
O que acontece se o link de uma filial cair?
Sem redundância, a filial perde a comunicação até o link voltar. Com um segundo link e túnel de reserva, o tráfego pode passar automaticamente pelo caminho disponível.
Continue explorando
Recursos relacionados
No blog
Todos os recursos de Firewall as a Service
Fale conosco
Quer VPN protegendo a sua empresa?
Fale com um Stremer especialista hoje mesmo.
- Telefone4003-7886
- Horário de atendimentoSegunda a sexta-feira, das 07h às 19h.
- Belo HorizonteAvenida Sebastião de Brito, 525
Dona Clara, Belo Horizonte - MG - São PauloRua Gomes de Carvalho, 1629
Vila Olímpia, São Paulo - SP